ਜਿਵੇਂ ਕਿ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਹਾਈ-ਸਪੀਡ 100G ਅਤੇ 400G ਆਰਕੀਟੈਕਚਰ ਵੱਲ ਤੇਜ਼ੀ ਨਾਲ ਵਧ ਰਿਹਾ ਹੈ, ਆਈਟੀ ਓਪਰੇਸ਼ਨ ਅਤੇ ਸੁਰੱਖਿਆ ਓਪਰੇਸ਼ਨ ਸੈਂਟਰ (SOC) ਟੀਮਾਂ ਨੂੰ ਇੱਕ ਬੇਮਿਸਾਲ ਚੁਣੌਤੀ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ:ਤੁਸੀਂ ਮਹੱਤਵਪੂਰਨ ਪੈਕੇਟਾਂ ਨੂੰ ਗੁਆਏ ਬਿਨਾਂ ਉੱਚ-ਥਰੂਪੁੱਟ ਟ੍ਰੈਫਿਕ ਦੀ ਨਿਗਰਾਨੀ ਕਿਵੇਂ ਕਰਦੇ ਹੋ?
ਜਦੋਂ ਕਿ ਨੈੱਟਵਰਕ ਬੈਂਡਵਿਡਥ AI ਵਰਕਲੋਡ, ਕਲਾਉਡ ਐਪਲੀਕੇਸ਼ਨਾਂ, ਅਤੇ ਵੱਡੇ ਵੀਡੀਓ ਟ੍ਰੈਫਿਕ ਨੂੰ ਅਨੁਕੂਲ ਬਣਾਉਣ ਲਈ ਤੇਜ਼ੀ ਨਾਲ ਸਕੇਲ ਕਰਨਾ ਜਾਰੀ ਰੱਖਦੀ ਹੈ, ਬੈਕਐਂਡ ਸੁਰੱਖਿਆ ਅਤੇ ਪ੍ਰਦਰਸ਼ਨ ਟੂਲ - ਜਿਵੇਂ ਕਿ ਇੰਟਰੂਜ਼ਨ ਡਿਟੈਕਸ਼ਨ ਸਿਸਟਮ (IDS), ਨੈੱਟਵਰਕ ਪ੍ਰਦਰਸ਼ਨ ਨਿਗਰਾਨੀ (NPM), ਅਤੇ ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨ ਫਾਇਰਵਾਲ (WAF) - ਅਕਸਰ ਪੂਰੀ ਲਾਈਨ ਦਰਾਂ 'ਤੇ ਟ੍ਰੈਫਿਕ ਦੀ ਪ੍ਰਕਿਰਿਆ ਕਰਨ ਲਈ ਸੰਘਰਸ਼ ਕਰਦੇ ਹਨ।
ਇਹ ਬੈਂਡਵਿਡਥ ਬੇਮੇਲ ਗੰਭੀਰ ਨਿਗਰਾਨੀ ਅੰਨ੍ਹੇ ਸਥਾਨ, ਘਟਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਤੀਕਿਰਿਆ, ਅਤੇ ਸਮਝੌਤਾ ਕੀਤੀ ਪਾਲਣਾ ਪੈਦਾ ਕਰਦਾ ਹੈ। ਇਸ ਗਾਈਡ ਵਿੱਚ, ਅਸੀਂ ਇਹ ਦੱਸਦੇ ਹਾਂ ਕਿ ਰਵਾਇਤੀ ਨਿਗਰਾਨੀ ਉੱਚ ਗਤੀ 'ਤੇ ਕਿਉਂ ਅਸਫਲ ਹੁੰਦੀ ਹੈ ਅਤੇ ਇੱਕ ਸਮਰਪਿਤ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB) ਅਤੇ TAP ਆਰਕੀਟੈਕਚਰ ਜ਼ੀਰੋ-ਪੈਕੇਟ-ਨੁਕਸਾਨ ਚੁਣੌਤੀ ਨੂੰ ਕਿਵੇਂ ਹੱਲ ਕਰਦਾ ਹੈ।
ਚੁਣੌਤੀ: 100G/400G 'ਤੇ ਰਵਾਇਤੀ ਟ੍ਰੈਫਿਕ ਨਿਗਰਾਨੀ ਕਿਉਂ ਅਸਫਲ ਹੋ ਜਾਂਦੀ ਹੈ
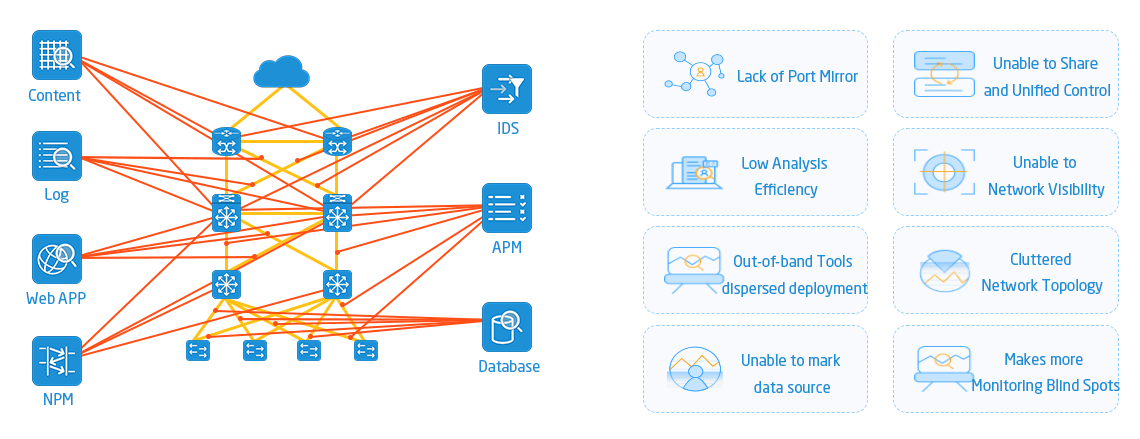
ਬਹੁਤ ਸਾਰੇ ਸੰਗਠਨ ਸ਼ੁਰੂ ਵਿੱਚ ਮੌਜੂਦਾ ਸਵਿੱਚ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਜਿਵੇਂ ਕਿ SPAN (ਸਵਿੱਚਡ ਪੋਰਟ ਐਨਾਲਾਈਜ਼ਰ) ਜਾਂ ਮਿਰਰ ਪੋਰਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਹਾਈ-ਸਪੀਡ ਨੈੱਟਵਰਕਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ। ਹਾਲਾਂਕਿ, 100G/400G ਸਕੇਲਾਂ 'ਤੇ, ਇਹ ਪਹੁੰਚ ਜਲਦੀ ਹੀ ਕਈ ਮਹੱਤਵਪੂਰਨ ਖਾਮੀਆਂ ਨੂੰ ਪ੍ਰਗਟ ਕਰਦੀ ਹੈ:
ਓਵਰਲੋਡ ਕੀਤੇ ਬੈਕਐਂਡ ਟੂਲ:ਇੱਕ ਮਿਆਰੀ 10G ਜਾਂ 25G ਸੁਰੱਖਿਆ ਉਪਕਰਣ ਸਿਰਫ਼ ਇੱਕ ਅਨਫਿਲਟਰਡ 100G ਸਟ੍ਰੀਮ ਨੂੰ ਗ੍ਰਹਿਣ ਨਹੀਂ ਕਰ ਸਕਦਾ। ਅਨਪ੍ਰੋਸੈਸਡ ਬਰਸਟ ਟੂਲ ਦੇ ਨੈੱਟਵਰਕ ਇੰਟਰਫੇਸ ਕਾਰਡ (NIC) 'ਤੇ ਪੈਕੇਟ ਡਿੱਗਣ ਵੱਲ ਲੈ ਜਾਂਦੇ ਹਨ।
ਸਵਿੱਚ ਪ੍ਰਦਰਸ਼ਨ ਜੁਰਮਾਨੇ:ਉੱਚ-ਘਣਤਾ ਵਾਲੇ ਡੇਟਾ ਸੈਂਟਰ ਸਵਿੱਚਾਂ 'ਤੇ SPAN ਦੀ ਵਰਤੋਂ ਕਰਨ ਨਾਲ ਕੀਮਤੀ CPU ਅਤੇ ASIC ਸਰੋਤਾਂ ਦੀ ਖਪਤ ਹੁੰਦੀ ਹੈ, ਜਿਸਦੇ ਨਤੀਜੇ ਵਜੋਂ ਅਕਸਰ ਪੀਕ ਲੋਡ ਸਮੇਂ ਦੌਰਾਨ ਸਵਿੱਚ ਪੱਧਰ 'ਤੇ ਹੀ ਪੈਕੇਟ ਡਿੱਗ ਜਾਂਦੇ ਹਨ।
ਪੈਕੇਟ ਇਕਸਾਰਤਾ ਦਾ ਨੁਕਸਾਨ:ਵਿੱਤੀ ਵਪਾਰ, ਟੈਲੀਕਾਮ ਬਿਲਿੰਗ, ਜਾਂ ਰੀਅਲ-ਟਾਈਮ ਖ਼ਤਰੇ ਦਾ ਪਤਾ ਲਗਾਉਣ ਵਿੱਚ, 0.1% ਪੈਕੇਟ ਨੁਕਸਾਨ ਦੀ ਦਰ ਵੀ ਖੁੰਝੇ ਹੋਏ ਮਾਲਵੇਅਰ ਦਸਤਖਤਾਂ, ਗਲਤ ਮੈਟ੍ਰਿਕਸ, ਜਾਂ ਰੈਗੂਲੇਟਰੀ ਪਾਲਣਾ ਅਸਫਲਤਾਵਾਂ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੀ ਹੈ।
ਜ਼ੀਰੋ-ਲੌਸ 100G/400G ਟ੍ਰੈਫਿਕ ਵਿਜ਼ੀਬਿਲਟੀ ਲਈ ਤਿੰਨ ਕਦਮ ਰਣਨੀਤੀ
ਨਿਗਰਾਨੀ ਟੂਲ ਪ੍ਰਦਰਸ਼ਨ ਨੂੰ ਕੁਰਬਾਨ ਕੀਤੇ ਬਿਨਾਂ ਪੂਰੀ ਨੈੱਟਵਰਕ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ, ਆਧੁਨਿਕ ਡੇਟਾ ਸੈਂਟਰਾਂ ਨੂੰ ਇੱਕ ਡੀਕਪਲਡ, ਸਮਰਪਿਤ ਟ੍ਰੈਫਿਕ ਦ੍ਰਿਸ਼ਟੀ ਪਰਤ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਕਦਮ 1: ਗੈਰ-ਦਖਲਅੰਦਾਜ਼ੀ ਪਹੁੰਚ ਲਈ ਹਾਰਡਵੇਅਰ ਆਪਟੀਕਲ ਟੈਪਸ ਦੀ ਵਰਤੋਂ ਕਰੋ
ਸਵਿੱਚ ਸਪੈਨ ਪੋਰਟਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਨ ਦੀ ਬਜਾਏ, ਪੈਸਿਵ ਤੈਨਾਤ ਕਰੋਆਪਟੀਕਲ ਟੈਪਸ (ਟੈਸਟ ਐਕਸੈਸ ਪੁਆਇੰਟ)ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਮਹੱਤਵਪੂਰਨ 100G/400G ਫਾਈਬਰ ਲਿੰਕਾਂ 'ਤੇ।
○ਜ਼ੀਰੋ ਲੇਟੈਂਸੀ:ਹਾਰਡਵੇਅਰ ਟੈਪਸ ਲਾਈਟ ਸਿਗਨਲਾਂ ਨੂੰ ਪੈਸਿਵ ਤੌਰ 'ਤੇ ਵੰਡਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਲਗਭਗ ਜ਼ੀਰੋ ਲੇਟੈਂਸੀ ਆਉਂਦੀ ਹੈ।
○100% ਡਾਟਾ ਕਾਪੀ:ਸਪੈਨ ਪੋਰਟਾਂ ਦੇ ਉਲਟ ਜੋ ਉੱਚ CPU ਵਰਤੋਂ ਦੌਰਾਨ ਪੈਕੇਟ ਛੱਡਦੇ ਹਨ, ਆਪਟੀਕਲ TAP ਹਰ ਇੱਕ ਬਿੱਟ ਨੂੰ ਕੈਪਚਰ ਕਰਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਖਰਾਬ ਪੈਕੇਟ ਅਤੇ ਗਲਤੀ ਫਰੇਮ ਸ਼ਾਮਲ ਹਨ।
○ਨੁਕਸ ਸਹਿਣਸ਼ੀਲ:ਪੈਸਿਵ ਟੈਪਸ ਨੂੰ ਪਾਵਰ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਪਾਵਰ ਆਊਟੇਜ ਦੌਰਾਨ ਵੀ ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਪ੍ਰਭਾਵਿਤ ਨਾ ਹੋਵੇ।
ਕਦਮ 2: ਇੰਟੈਲੀਜੈਂਟ ਟ੍ਰੈਫਿਕ ਔਪਟੀਮਾਈਜੇਸ਼ਨ ਲਈ ਐਡਵਾਂਸਡ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB) ਲਾਗੂ ਕਰੋ
ਇੱਕ ਵਾਰ ਜਦੋਂ ਕੱਚਾ 100G/400G ਟ੍ਰੈਫਿਕ ਟੈਪ ਹੋ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਇਹ ਇੱਕ ਵਿੱਚ ਵਹਿੰਦਾ ਹੈਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB). ਐਨਪੀਬੀ ਇੱਕ ਬੁੱਧੀਮਾਨ ਟ੍ਰੈਫਿਕ ਮੈਨੇਜਰ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ, ਕੱਚੇ ਡੇਟਾ ਨੂੰ ਵਿਸ਼ੇਸ਼ ਨਿਗਰਾਨੀ ਸਾਧਨਾਂ ਨੂੰ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਇਸਨੂੰ ਪ੍ਰੋਸੈਸ ਕਰਦਾ ਹੈ। ਮੁੱਖ ਸਮਰੱਥਾਵਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
○ਸਪੀਡ ਪਰਿਵਰਤਨ ਅਤੇ ਲੋਡ ਸੰਤੁਲਨ:ਇੱਕ NPB ਕਈ 100G ਫੀਡਾਂ ਨੂੰ ਇਕੱਠਾ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਸੈਸ਼ਨ-ਜਾਗਰੂਕ ਹੈਸ਼ਿੰਗ (IP, MAC, ਜਾਂ ਪੋਰਟ-ਅਧਾਰਿਤ) ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ ਘੱਟ-ਕੀਮਤ ਵਾਲੇ 10G ਜਾਂ 25G ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੇ ਫਾਰਮ ਵਿੱਚ ਟ੍ਰੈਫਿਕ ਨੂੰ ਸਮਾਨ ਰੂਪ ਵਿੱਚ ਲੋਡ-ਬੈਲੈਂਸ ਕਰ ਸਕਦਾ ਹੈ।
○ਹਾਰਡਵੇਅਰ-ਅਧਾਰਤ ਪੈਕੇਟ ਫਿਲਟਰਿੰਗ:L2-L7 ਫਿਲਟਰਿੰਗ ਮਾਪਦੰਡਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਨੁਕਸਾਨ ਰਹਿਤ ਟ੍ਰੈਫਿਕ (ਜਿਵੇਂ ਕਿ ਭਰੋਸੇਯੋਗ ਵੀਡੀਓ ਸਟ੍ਰੀਮਾਂ ਜਾਂ ਅੰਦਰੂਨੀ ਬੈਕਅੱਪ ਡੇਟਾ) ਨੂੰ ਫਿਲਟਰ ਕਰਕੇ, ਆਪਣੇ ਸੁਰੱਖਿਆ ਸਾਧਨਾਂ ਨੂੰ ਸਿਰਫ਼ ਸੰਬੰਧਿਤ ਪੈਕੇਟ ਪਾਸ ਕਰਕੇ ਸ਼ੋਰ ਨੂੰ ਖਤਮ ਕਰੋ।
○ਪੈਕੇਟ ਦੀ ਨਕਲ:ਰਿਡੰਡੈਂਟ ਨੈੱਟਵਰਕ ਟੋਪੋਲੋਜੀ ਵਿੱਚ, ਡੁਪਲੀਕੇਟ ਪੈਕੇਟ ਆਮ ਹਨ। ਇੱਕ NPB ਲਾਈਨ ਰੇਟ 'ਤੇ ਡੁਪਲੀਕੇਟ ਨੂੰ ਹਟਾਉਂਦਾ ਹੈ, ਬੈਕਐਂਡ ਟੂਲਸ ਨੂੰ ਇੱਕੋ ਪੈਕੇਟ ਨੂੰ ਦੋ ਵਾਰ ਪ੍ਰੋਸੈਸ ਕਰਨ ਤੋਂ ਰੋਕਦਾ ਹੈ।
○ਹੈਡਰ ਸਟ੍ਰਿਪਿੰਗ ਅਤੇ ਕੱਟਣਾ:ਪ੍ਰਦਰਸ਼ਨ ਨਿਗਰਾਨੀ ਸਾਧਨਾਂ ਲਈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਸਿਰਫ਼ ਪੈਕੇਟ ਹੈੱਡਰਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, NPB ਪੇਲੋਡ ਡੇਟਾ (ਪੈਕੇਟ ਟ੍ਰੰਕੇਸ਼ਨ) ਨੂੰ ਕੱਟ ਸਕਦਾ ਹੈ। ਇਹ ਪੂਰੇ ਡਾਇਗਨੌਸਟਿਕ ਮੁੱਲ ਨੂੰ ਬਰਕਰਾਰ ਰੱਖਦੇ ਹੋਏ ਡੇਟਾ ਥਰੂਪੁੱਟ ਵਾਲੀਅਮ ਨੂੰ 80% ਤੱਕ ਘਟਾਉਂਦਾ ਹੈ।
ਐਡਵਾਂਸਡ ਫੀਚਰ ਫੋਕਸ: ਪਾਲਣਾ ਲਈ VXLAN ਸਟ੍ਰਿਪਿੰਗ ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਮਾਸਕਿੰਗ
ਜਿਵੇਂ ਕਿ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਨੈੱਟਵਰਕ ਮਲਟੀ-ਟੇਨੈਂਟ ਸੌਫਟਵੇਅਰ-ਡਿਫਾਈਨਡ ਡੇਟਾ ਸੈਂਟਰਾਂ (SDDC) ਵਿੱਚ ਮਾਈਗ੍ਰੇਟ ਹੁੰਦੇ ਹਨ, ਐਨਕੈਪਸੂਲੇਸ਼ਨ ਪ੍ਰੋਟੋਕੋਲ ਜਿਵੇਂ ਕਿVXLAN, NVGRE, ਅਤੇ GTPਅਸਲੀ ਪੈਕੇਟਾਂ ਵਿੱਚ ਭਾਰੀ ਹੈਡਰ ਸ਼ਾਮਲ ਕਰੋ। ਰਵਾਇਤੀ ਨਿਗਰਾਨੀ ਟੂਲ ਅਕਸਰ ਇਨਕੈਪਸੂਲੇਟਡ ਪੇਲੋਡਾਂ ਦੀ ਜਾਂਚ ਕਰਨ ਵਿੱਚ ਅਸਫਲ ਰਹਿੰਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਸੁਰੱਖਿਆ ਟੂਲ ਬੇਅਸਰ ਹੋ ਜਾਂਦੇ ਹਨ।
○ਲਾਈਨ ਰੇਟ 'ਤੇ ਐਨਕੈਪਸੂਲੇਸ਼ਨ ਸਟ੍ਰਿਪਿੰਗ:ਆਧੁਨਿਕ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰਾਂ ਨੂੰ ਹਾਰਡਵੇਅਰ-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ VXLAN/GTP ਹੈਡਰ ਸਟ੍ਰਿਪਿੰਗ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਸੁਰੱਖਿਆ ਉਪਕਰਣਾਂ ਨੂੰ ਪੈਕੇਟਾਂ ਨੂੰ ਅੱਗੇ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਐਨਕੈਪਸੂਲੇਸ਼ਨ ਹੈਡਰਾਂ ਨੂੰ ਹਟਾ ਕੇ, ਬੈਕਐਂਡ ਟੂਲ ਪ੍ਰਦਰਸ਼ਨ ਓਵਰਹੈੱਡ ਤੋਂ ਬਿਨਾਂ ਮੂਲ ਰੂਪ ਵਿੱਚ ਕੱਚੇ ਪੇਲੋਡ ਡੇਟਾ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰ ਸਕਦੇ ਹਨ।
○ਡੇਟਾ ਗੋਪਨੀਯਤਾ ਪਾਲਣਾ ਲਈ ਡੇਟਾ ਮਾਸਕਿੰਗ (GDPR/HIPAA):ਸਖ਼ਤ ਅੰਤਰਰਾਸ਼ਟਰੀ ਗੋਪਨੀਯਤਾ ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨ ਲਈ, ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ—ਜਿਵੇਂ ਕਿ ਕ੍ਰੈਡਿਟ ਕਾਰਡ ਨੰਬਰ (PAN), ਸਮਾਜਿਕ ਸੁਰੱਖਿਆ ਨੰਬਰ (SSN), ਜਾਂ ਨਿੱਜੀ ਪਛਾਣਯੋਗ ਜਾਣਕਾਰੀ (PII)—ਨੂੰ NPM ਜਾਂ PCAP ਰਿਪੋਜ਼ਟਰੀਆਂ ਦੇ ਅੰਦਰ ਸਾਦੇ ਟੈਕਸਟ ਵਿੱਚ ਸਟੋਰ ਨਹੀਂ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ। ਇੱਕ ਉੱਨਤ NPB ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਨੂੰ ਡੇਟਾ ਸੌਂਪਣ ਤੋਂ ਪਹਿਲਾਂ 100G ਵਾਇਰ ਸਪੀਡ 'ਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਪੇਲੋਡ ਖੇਤਰਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਖੋਜ ਅਤੇ ਮਾਸਕ ਕਰ ਸਕਦਾ ਹੈ।
ਸਿਫ਼ਾਰਸ਼ੀ ਡਿਪਲਾਇਮੈਂਟ ਟੌਪੋਲੋਜੀ
ਇਹ ਆਰਕੀਟੈਕਚਰ ਇੱਕ ਹਾਈ-ਸਪੀਡ ਡੇਟਾ ਸੈਂਟਰ ਵਿੱਚ ਕਿਵੇਂ ਫਿੱਟ ਹੁੰਦਾ ਹੈ, ਇਹ ਕਲਪਨਾ ਕਰਨ ਲਈ, ਹੇਠਾਂ ਦਿੱਤੇ ਟ੍ਰੈਫਿਕ ਪ੍ਰਵਾਹ 'ਤੇ ਵਿਚਾਰ ਕਰੋ:
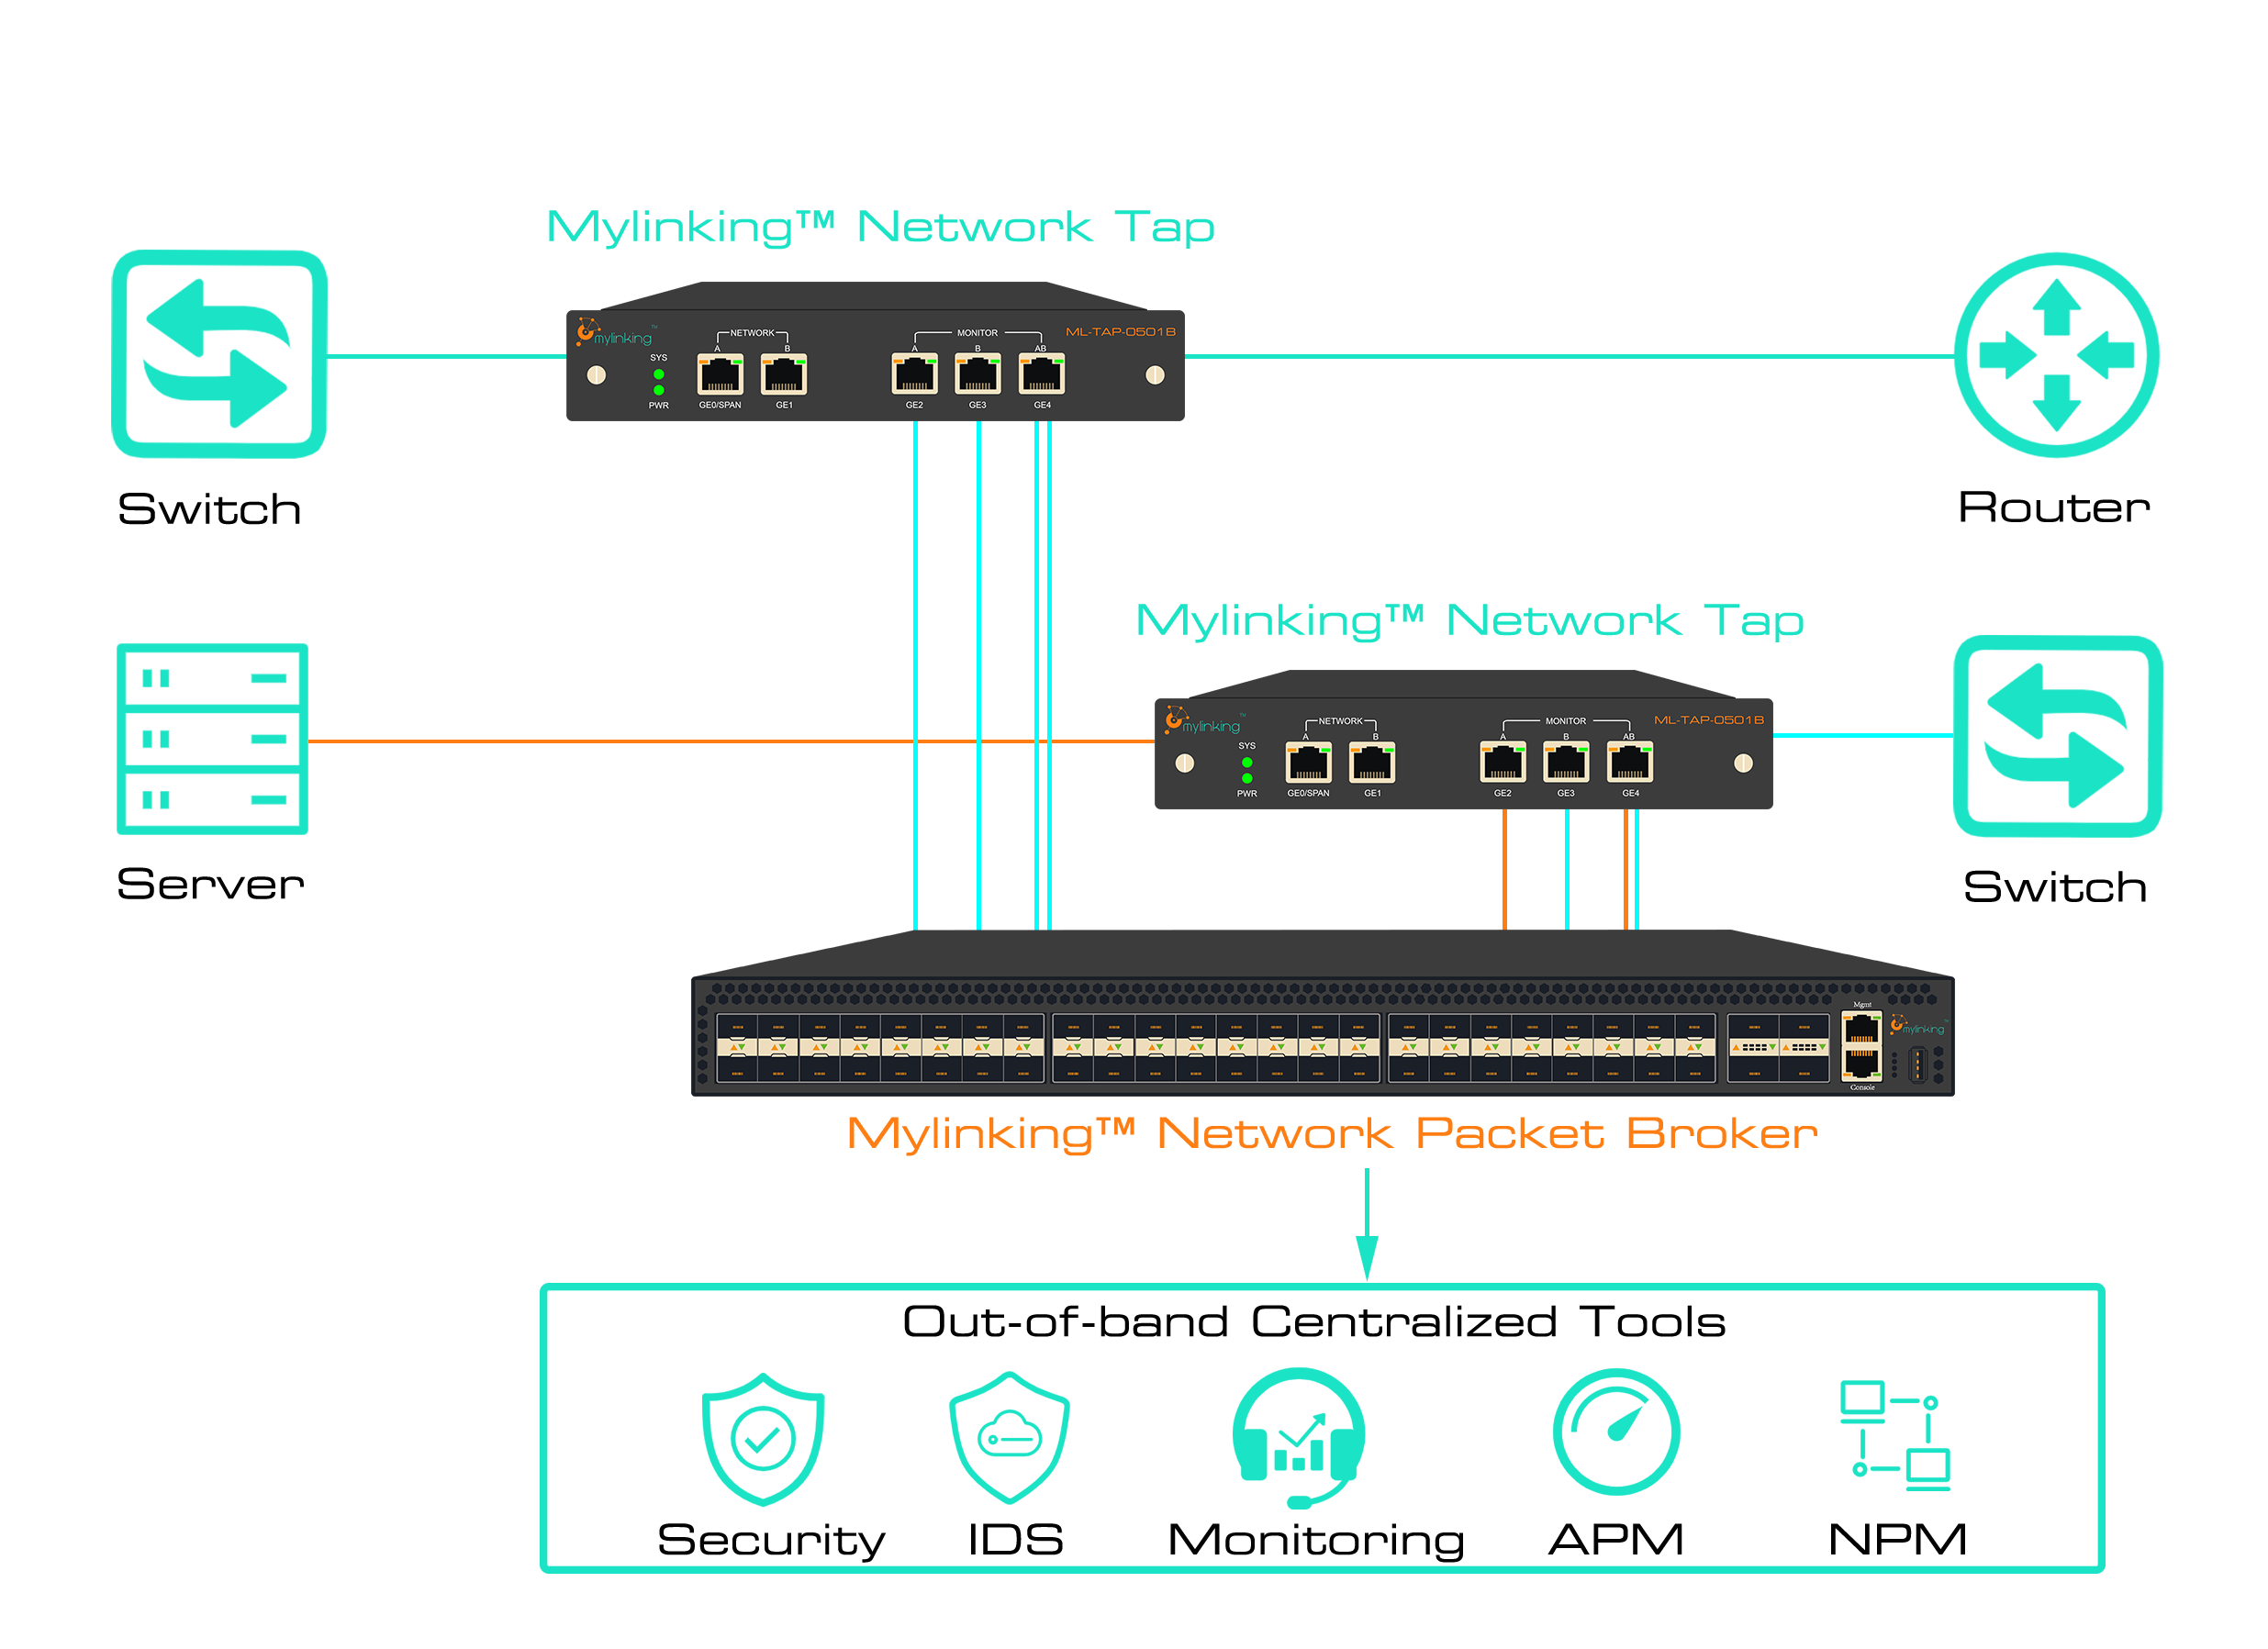
ਸਪੈਨ ਪੋਰਟ ਬਨਾਮ ਹਾਰਡਵੇਅਰ ਆਪਟੀਕਲ ਟੈਪ ਬਨਾਮ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ: ਵਿਸ਼ੇਸ਼ਤਾ ਤੁਲਨਾ
ਨੈੱਟਵਰਕ ਆਰਕੀਟੈਕਟਾਂ ਨੂੰ ਸੂਚਿਤ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਫੈਸਲੇ ਲੈਣ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ, ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਉੱਚ-ਘਣਤਾ ਵਾਲੇ 100G/400G ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਪ੍ਰਾਇਮਰੀ ਟ੍ਰੈਫਿਕ ਪਹੁੰਚ ਵਿਧੀਆਂ ਦੀ ਤੁਲਨਾ ਕਿਵੇਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ:
| ਵਿਸ਼ੇਸ਼ਤਾ / ਸਮਰੱਥਾ | ਸਵਿੱਚ ਸਪੈਨ / ਮਿਰਰ ਪੋਰਟ | ਪੈਸਿਵ ਆਪਟੀਕਲ ਟੈਪ | ਮਾਈਲਿੰਕਿੰਗ™ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB) |
| ਪ੍ਰਾਇਮਰੀ ਫੰਕਸ਼ਨ | ਮੁੱਢਲੀ ਪੋਰਟ ਮਿਰਰਿੰਗ | ਕੱਚਾ ਭੌਤਿਕ ਪਰਤ ਕਾਪੀ | ਬੁੱਧੀਮਾਨ ਟ੍ਰੈਫਿਕ ਪ੍ਰੋਸੈਸਿੰਗ ਅਤੇ ਰੂਟਿੰਗ |
| ਸਵਿੱਚ CPU 'ਤੇ ਪ੍ਰਭਾਵ | ਉੱਚ (ਪ੍ਰਦਰਸ਼ਨ ਵਿੱਚ ਸੰਭਾਵੀ ਗਿਰਾਵਟ) | ਜ਼ੀਰੋ ਪ੍ਰਭਾਵ | ਜ਼ੀਰੋ ਪ੍ਰਭਾਵ |
| ਪੈਕੇਟ ਦੇ ਨੁਕਸਾਨ ਦਾ ਜੋਖਮ | ਟ੍ਰੈਫਿਕ ਵਾਧੇ ਦੌਰਾਨ ਉੱਚਾ | ਜ਼ੀਰੋ ਪੈਕੇਟ ਨੁਕਸਾਨ | ਜ਼ੀਰੋ ਪੈਕੇਟ ਨੁਕਸਾਨ |
| ਸਰੀਰਕ ਗਲਤੀਆਂ ਨੂੰ ਸੰਭਾਲਣਾ | ਖਰਾਬ ਹੋਏ ਫਰੇਮਾਂ ਨੂੰ ਛੱਡਦਾ ਹੈ | ਲੇਅਰ-1/2 ਗਲਤੀਆਂ ਦਾ 100% ਕੈਪਚਰ ਕਰਦਾ ਹੈ। | ਲੋੜ ਅਨੁਸਾਰ ਲੇਅਰ-1/2 ਗਲਤੀਆਂ ਨੂੰ ਫਿਲਟਰ/ਅੱਗੇ ਭੇਜਦਾ ਹੈ |
| ਟ੍ਰੈਫਿਕ ਔਪਟੀਮਾਈਜੇਸ਼ਨ | ਕੋਈ ਨਹੀਂ (ਸਾਰਾ ਜਾਂ ਕੁਝ ਵੀ ਨਹੀਂ) | ਕੋਈ ਨਹੀਂ (ਕੱਚੀ ਕਾਪੀ) | ਫਿਲਟਰਿੰਗ, ਡੀਡੁਪਲੀਕੇਸ਼ਨ, ਟ੍ਰੰਕੇਸ਼ਨ, ਲੋਡ ਬੈਲੇਂਸਿੰਗ |
| ਟੂਲ ਪੋਰਟ ਘਣਤਾ | ਸਵਿੱਚ ਇੰਟਰਫੇਸਾਂ ਦੁਆਰਾ ਸੀਮਿਤ | 1-ਤੋਂ-1 ਲਿੰਕ ਮੈਪਿੰਗ | ਕਈ-ਤੋਂ-ਕਈ ਇਕੱਤਰੀਕਰਨ ਅਤੇ ਮੈਟ੍ਰਿਕਸ ਰੂਟਿੰਗ |
ਮੁੱਖ ਕਾਰੋਬਾਰੀ ਅਤੇ ਸੰਚਾਲਨ ਲਾਭ
ਇੱਕ ਸਮਰਪਿਤ TAP ਅਤੇ NPB ਦ੍ਰਿਸ਼ਟੀ ਮੈਟ੍ਰਿਕਸ ਨੂੰ ਲਾਗੂ ਕਰਕੇ, ਉੱਦਮ ਤੁਰੰਤ ROI ਅਤੇ ਲੰਬੇ ਸਮੇਂ ਦੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਲਚਕਤਾ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ:
○ਟੂਲ ROI ਨੂੰ ਵੱਧ ਤੋਂ ਵੱਧ ਕਰੋ:ਜਦੋਂ ਬੈਕਬੋਨ ਸਪੀਡ 100G ਜਾਂ 400G ਤੱਕ ਵਧ ਜਾਂਦੀ ਹੈ ਤਾਂ ਸਮੇਂ ਤੋਂ ਪਹਿਲਾਂ ਹਾਰਡਵੇਅਰ ਅੱਪਗ੍ਰੇਡ ਕਰਨ ਲਈ ਮਜਬੂਰ ਕੀਤੇ ਬਿਨਾਂ ਮੌਜੂਦਾ 10G/25G ਨਿਗਰਾਨੀ ਟੂਲਸ ਦੀ ਉਮਰ ਵਧਾਓ।
○ਸੁਰੱਖਿਆ ਅੰਨ੍ਹੇ ਸਥਾਨਾਂ ਨੂੰ ਖਤਮ ਕਰੋ:ਇਹ ਯਕੀਨੀ ਬਣਾਓ ਕਿ SOC ਟੀਮਾਂ ਕੋਲ ਨੈੱਟਵਰਕ ਦੇ ਹਰ ਹਿੱਸੇ ਵਿੱਚ ਪੂਰੀ ਦਿੱਖ ਹੋਵੇ ਤਾਂ ਜੋ ਐਡਵਾਂਸਡ ਪਰਸਿਸਟੈਂਟ ਖ਼ਤਰਿਆਂ (APTs) ਨੂੰ ਫੜਿਆ ਜਾ ਸਕੇ।
○ਸਰਲ ਰੱਖ-ਰਖਾਅ:ਨੈੱਟਵਰਕ ਇੰਜੀਨੀਅਰ ਲਾਈਵ ਪ੍ਰੋਡਕਸ਼ਨ ਨੈੱਟਵਰਕ ਲਿੰਕਾਂ ਨੂੰ ਬਿਨਾਂ ਕਿਸੇ ਰੁਕਾਵਟ ਦੇ ਨਿਗਰਾਨੀ ਟੂਲਸ ਨੂੰ ਜੋੜ ਸਕਦੇ ਹਨ, ਅੱਪਗ੍ਰੇਡ ਕਰ ਸਕਦੇ ਹਨ ਜਾਂ ਹਟਾ ਸਕਦੇ ਹਨ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ (FAQ)
Q1: ਮੈਂ ਆਪਣੇ ਨਿਗਰਾਨੀ ਸੌਫਟਵੇਅਰ ਨੂੰ 100G ਫੀਡਾਂ ਨੂੰ ਨੇਟਿਵ ਤੌਰ 'ਤੇ ਸੰਭਾਲਣ ਲਈ ਅੱਪਗ੍ਰੇਡ ਕਿਉਂ ਨਹੀਂ ਕਰ ਸਕਦਾ?
A: ਜਦੋਂ ਕਿ ਸਾਫਟਵੇਅਰ ਲਾਇਸੈਂਸਾਂ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰਨਾ ਸੰਭਵ ਹੈ, ਫਿਲਟਰ ਨਾ ਕੀਤੇ 100G ਕੱਚੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਪ੍ਰੋਸੈਸ ਕਰਨ ਲਈ ਵਿਸ਼ਲੇਸ਼ਣ ਉਪਕਰਣ 'ਤੇ ਬਹੁਤ ਜ਼ਿਆਦਾ CPU ਅਤੇ ਮੈਮੋਰੀ ਸਰੋਤਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਅਕਸਰ ਹਾਰਡਵੇਅਰ ਦੀ ਲਾਗਤ ਬਹੁਤ ਜ਼ਿਆਦਾ ਹੁੰਦੀ ਹੈ। ਅਪ੍ਰਸੰਗਿਕ ਟ੍ਰੈਫਿਕ (ਜਿਵੇਂ ਕਿ ਸਟ੍ਰੀਮਿੰਗ ਮੀਡੀਆ) ਨੂੰ ਫਿਲਟਰ ਕਰਨ ਲਈ NPB ਦੀ ਵਰਤੋਂ ਕਰਨ ਨਾਲ ਥਰੂਪੁੱਟ 60-80% ਤੱਕ ਘਟਦੀ ਹੈ, ਜਿਸ ਨਾਲ ਤੁਹਾਡੇ ਮੌਜੂਦਾ ਟੂਲ ਮਹਿੰਗੇ ਲਾਇਸੈਂਸ ਅੱਪਗ੍ਰੇਡਾਂ ਤੋਂ ਬਿਨਾਂ ਕੁਸ਼ਲਤਾ ਨਾਲ ਪ੍ਰਦਰਸ਼ਨ ਕਰ ਸਕਦੇ ਹਨ।
Q2: ਨੈੱਟਵਰਕ TAP ਅਤੇ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB) ਵਿੱਚ ਕੀ ਅੰਤਰ ਹੈ?
A: ਇੱਕ ਨੈੱਟਵਰਕ TAP ਇੱਕ ਪੈਸਿਵ ਹਾਰਡਵੇਅਰ ਡਿਵਾਈਸ ਹੈ ਜੋ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਇੱਕ ਨੈੱਟਵਰਕ ਲਿੰਕ ਵਿੱਚ ਪਾਈ ਜਾਂਦੀ ਹੈ ਤਾਂ ਜੋ ਭੌਤਿਕ ਰੌਸ਼ਨੀ/ਬਿਜਲੀ ਸਿਗਨਲਾਂ ਦੀ ਇੱਕ ਜ਼ੀਰੋ-ਲੌਸ ਡੁਪਲੀਕੇਟ ਕਾਪੀ ਬਣਾਈ ਜਾ ਸਕੇ। ਇੱਕ ਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB) ਇੱਕ ਸਰਗਰਮ ਡਿਵਾਈਸ ਹੈ ਜੋ TAPs ਤੋਂ ਮਿਰਰਡ ਟ੍ਰੈਫਿਕ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ, ਡੇਟਾ (ਫਿਲਟਰਿੰਗ, ਡੀਡੁਪਲੀਕੇਟਿੰਗ, ਲੋਡ ਬੈਲੇਂਸਿੰਗ) ਦੀ ਪ੍ਰਕਿਰਿਆ ਕਰਦਾ ਹੈ, ਅਤੇ ਖਾਸ ਨਿਗਰਾਨੀ ਸਾਧਨਾਂ ਨੂੰ ਅਨੁਕੂਲਿਤ ਪੈਕੇਟ ਸਟ੍ਰੀਮਾਂ ਨੂੰ ਸਮਝਦਾਰੀ ਨਾਲ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
Q3: ਕੀ NPB ਦੀ ਤੈਨਾਤੀ ਉਤਪਾਦਨ ਨੈੱਟਵਰਕ ਵਿੱਚ ਲੇਟੈਂਸੀ ਲਿਆਉਂਦੀ ਹੈ?
A: ਨਹੀਂ। TAPs ਅਤੇ NPBs ਨੂੰ ਆਊਟ-ਆਫ-ਬੈਂਡ (ਲਾਈਵ ਟ੍ਰਾਂਜੈਕਸ਼ਨ ਮਾਰਗ ਤੋਂ ਬਾਹਰ) ਤੈਨਾਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਆਪਟੀਕਲ TAPs ਲਾਈਟ ਸਿਗਨਲਾਂ ਨੂੰ ਪੈਸਿਵਲੀ ਤੌਰ 'ਤੇ ਮਿਰਰ ਕਰਦੇ ਹਨ, ਅਤੇ NPBs ਮਿਰਰਡ ਕਾਪੀ ਨੂੰ ਸੁਤੰਤਰ ਤੌਰ 'ਤੇ ਪ੍ਰਕਿਰਿਆ ਕਰਦੇ ਹਨ। ਤੁਹਾਡਾ ਉਤਪਾਦਨ ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਅਛੂਤਾ ਰਹਿੰਦਾ ਹੈ, ਲਾਈਵ ਟ੍ਰਾਂਜੈਕਸ਼ਨਾਂ ਵਿੱਚ ਜ਼ੀਰੋ ਜੋੜੀ ਗਈ ਲੇਟੈਂਸੀ ਦੇ ਨਾਲ।
ਮਾਈਲਿੰਕਿੰਗ ਨਾਲ ਆਪਣੀ ਨੈੱਟਵਰਕ ਵਿਜ਼ੀਬਿਲਟੀ ਨੂੰ ਅੱਪਗ੍ਰੇਡ ਕਰੋ
ਹਾਈ-ਸਪੀਡ ਨੈੱਟਵਰਕ ਵਿਜ਼ੀਬਿਲਟੀ ਨੈਵੀਗੇਟ ਕਰਨ ਦਾ ਮਤਲਬ ਡੇਟਾ ਸ਼ੁੱਧਤਾ ਨਾਲ ਸਮਝੌਤਾ ਕਰਨਾ ਜਾਂ ਬਹੁਤ ਜ਼ਿਆਦਾ ਟੂਲ ਅੱਪਗ੍ਰੇਡ ਲਾਗਤਾਂ ਨੂੰ ਚੁੱਕਣਾ ਨਹੀਂ ਹੈ।
ਮਾਈਲਿੰਕਿੰਗਐਂਟਰਪ੍ਰਾਈਜ਼-ਗ੍ਰੇਡ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈਨੈੱਟਵਰਕ ਟੈਪਸਅਤੇ ਉੱਚ-ਘਣਤਾਨੈੱਟਵਰਕ ਪੈਕੇਟ ਬ੍ਰੋਕਰ (NPB)10G, 40G, 100G, ਅਤੇ 400G ਵਾਤਾਵਰਣਾਂ ਲਈ ਖਾਸ ਤੌਰ 'ਤੇ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ। ਭਾਵੇਂ ਤੁਹਾਨੂੰ ਲਾਈਨ-ਰੇਟ ਪੈਕੇਟ ਫਿਲਟਰਿੰਗ, ਸੈਸ਼ਨ-ਜਾਗਰੂਕ ਲੋਡ ਬੈਲੇਂਸਿੰਗ, ਜਾਂ ਐਡਵਾਂਸਡ ਪੈਕੇਟ ਹੇਰਾਫੇਰੀ ਦੀ ਲੋੜ ਹੋਵੇ, ਮਾਈਲਿੰਕਿੰਗ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਅਤੇ ਨਿਗਰਾਨੀ ਸਟੈਕ ਲਈ ਮਜ਼ਬੂਤ, ਨੁਕਸਾਨ-ਮੁਕਤ ਡੇਟਾ ਕੈਪਚਰ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਪੋਸਟ ਸਮਾਂ: ਸਤੰਬਰ-23-2026


